サイバー犯罪捜査官とインシデントレスポンダーは、いずれも高度な技術知識と深い倫理観、そして国境を越えた脅威と対峙するための強力な英語コミュニケーション能力を駆使して、デジタル空間の安全と信頼を守る専門職です。前者は警察組織に属し、法律の執行者として犯罪者を追跡し、後者は民間企業に属し、組織の資産と事業継続を守る防御のスペシャリストとして活躍します。一見異なる領域で活動する両職種ですが、グローバル化したサイバー脅威という共通の敵に対し、情報や知見を交換し、時に連携することで社会全体のセキュリティを強化する、車の両輪のような存在なのです。
サイバー犯罪捜査官とインシデントレスポンダー:国際社会の守護者としての役割
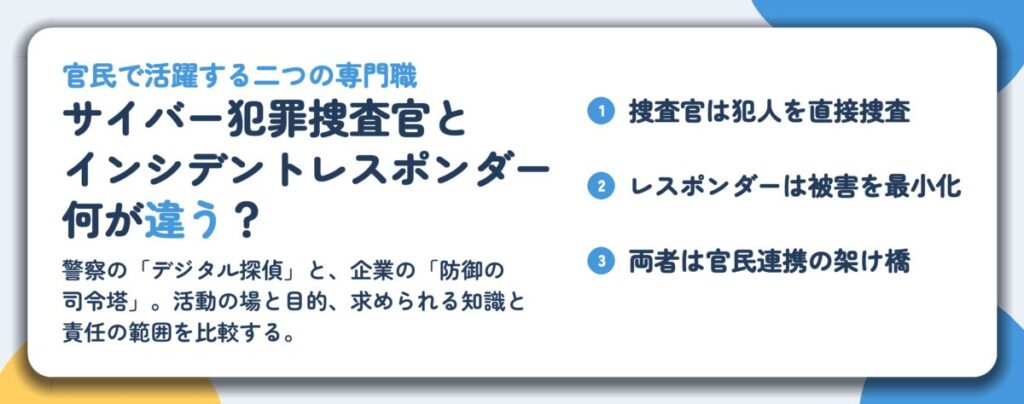
サイバー空間の脅威が複雑化し、国境を容易に越える現代において、その脅威に対抗する専門家の役割はますます重要になっています。ここでは、法執行機関と民間企業という異なる舞台で活躍する二つの専門職、サイバー犯罪捜査官とインシデントレスポンダーの具体的な仕事内容と、彼らが担う社会的な役割について詳しく見ていきます。
サイバー犯罪捜査官とは? 法執行機関の最前線で活躍する「デジタル探偵」
サイバー犯罪捜査官は、警察組織に所属し、コンピュータやインターネットを利用した犯罪の捜査を専門に行います。いわば「デジタル探偵」とも呼べる存在で、その役割は多岐にわたります。例えば、ある県警察のサイバー関連部署では、対策部門と捜査部門が設置され、それぞれが連携して活動しています。
- 捜査活動:不正アクセス事件やマルウェアを用いた事件など、高度な技術が悪用された犯罪の認知から犯人の逮捕、事件の解明までを担当します。現場での捜査が中心となります。
- デジタル鑑識・解析:押収されたパソコンやスマートフォンなどのデジタル機器から、犯行の証拠となるデータを抽出・解析する技術的な業務です。
- 啓発・支援:サイバー犯罪の未然防止のための広報啓発活動や、他の警察署に対する技術的な支援も重要な任務です。
彼らの強みは、民間企業では行うことができない被疑者(攻撃者)の直接的な捜査ができる点にあります。また、捜査で得られた新しい手口や脅威の情報を、再発防止のために民間企業と共有するなど、官民連携の架け橋となる役割も担っています。
インシデントレスポンダーとは? 企業の危機をリアルタイムで食い止める「防御の司令塔」
一方、インシデントレスポンダーは、主に民間企業のセキュリティチームに所属し、組織内で発生したサイバー攻撃やセキュリティ侵害(インシデント)に対応する専門家です。彼らの使命は、侵入を検知した瞬間から事態の悪化を最小限に食い止め、ビジネスの継続性を守ることです。
- 検知・分析:セキュリティ監視ツールのアラートや異常な挙動を検知し、その影響範囲と深刻度を即座に分析します。
- 封じ込め・根絶:影響を受けたシステムをネットワークから隔離し、マルウェアの駆除や攻撃者のアクセス経路を遮断します。
- 復旧・報告:安全が確認されたシステムを段階的に復旧させ、発生した事象と対応内容を関係者に報告し、再発防止策を検討します。
インシデントレスポンダーは、技術的な対応だけでなく、経営陣への説明や外部関係者(顧客、取引先、場合によっては捜査機関)との調整も重要な仕事です。一刻を争う状況下で、冷静に判断を下し、組織全体を指揮する「防御の司令塔」としての能力が求められます。
両職種の共通点と相違点:求められる知識と責任の範囲
サイバー犯罪捜査官とインシデントレスポンダーは、その活動の場と最終目的が異なりますが、「技術的専門知識」「法的知識」「高い倫理観」という3つの基盤を共有しています。この基盤なしに、いずれの職務も適切に遂行することはできません。
| 比較項目 | サイバー犯罪捜査官 | インシデントレスポンダー |
|---|---|---|
| 所属組織 | 警察などの法執行機関 | 民間企業のセキュリティ部門 |
| 主な目的 | 犯罪の捜査・犯人逮捕・法の執行 | 被害の最小化・事業継続・資産保護 |
| 責任の範囲 | 社会全体の安全と秩序 | 自組織のセキュリティと信頼 |
| 関与のタイミング | 犯罪発生後(事後的) | 侵害検知直後(事中・事後的) |
| 情報の扱い | 証拠として法的に厳格に管理 | 企業機密・個人情報として保護 |
両者は互いに補完し合う関係にあります。インシデントレスポンダーが対応した事件が犯罪性の高いものであれば、捜査官に情報を提供して捜査を依頼します。逆に、捜査官が得た最新の攻撃手口や脅威情報は、インシデントレスポンダーにとって貴重な防御のヒントとなります。このように、官民が協力して情報を共有し、連携することで、単独では対応が困難なグローバルなサイバー脅威に立ち向かうことができるのです。
サイバー犯罪捜査官の現場:国際捜査共助と証拠保全における英語実務
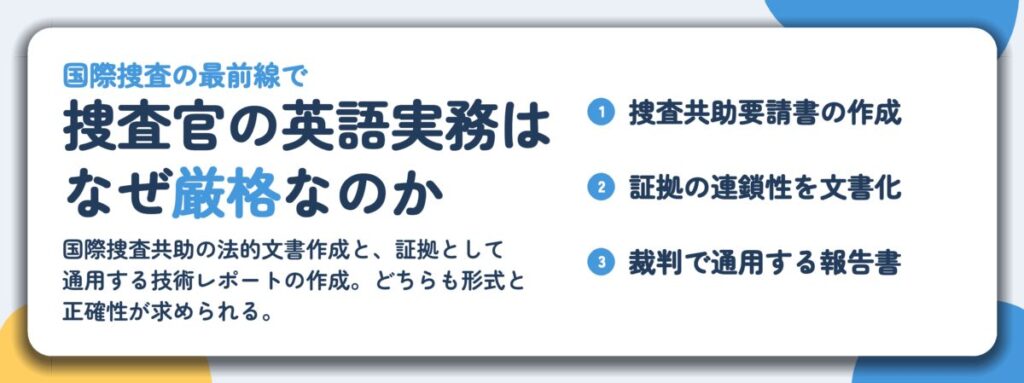
サイバー犯罪の現場は国境を越えるため、捜査官は海外の関係機関と協力し、デジタルの足跡を追わなければなりません。この国際的な捜査活動と、その成果を裁判で有効な証拠として認めてもらうためには、高度に形式化された英語文書の作成と、即興的な交渉能力が不可欠です。本節では、捜査の最前線で求められる具体的な英語実務について解説します。
海外捜査機関との連絡調整:捜査共助要請書(MLAT Request)の作成と交渉
犯人やサーバーが海外に所在する場合、当該国に国際捜査共助を要請します。この際に作成されるのが「捜査共助要請書」です。これは単なる手紙ではなく、相手国の法律に基づいて捜査を実行するための法的文書です。
要請書には、事件の概要、求められる捜査活動(例:特定サーバーのログ保全、関係者への事情聴取)、その法的根拠が英語で明確に記載されなければなりません。曖昧な表現や技術的な誤りがあれば、要請は拒否されるか、大幅に遅延します。電話やビデオ会議で相手国の担当者と事前調整を行う際も、緊急性を伝えつつ、法的要件を満たすための詳細な説明を即座に行う英語力が求められます。
- 要請国・被要請国の特定
- 事件の名称と概要(日時、場所、被害内容)
- 捜査対象者(容疑者や証人)の特定情報
- 要請する具体的な捜査行為(証拠品の押収・保全、供述の聴取など)
- 要請の法的根拠(自国の関連法令)
- 回答期限や緊急性に関する特記事項
ログやマルウェア解析レポートを「法的証拠」として扱うための英語文書化
技術的な調査結果は、裁判官や陪審員といった非専門家が理解できる形で提示されなければ、証拠としての価値が損なわれます。例えば、海外サーバーから取得したログや、解析したマルウェアの挙動は、客観的で再現可能な形で文書化する必要があります。
この「文書化」の過程では、専門用語を適切に使いながらも、調査方法のステップ(例:どのツールを使い、どの設定でデータを取得したか)や、証拠の連鎖性(チェーン・オブ・カストディ)を厳密に記述する英語ライティング能力が鍵となります。裁判で通用するレポートは、感情的な表現や推測を排し、観察事実のみに基づいた、クリアで論理的な構成が求められます。
分析レポート抜粋: 調査日、当チームは被害者システムから不審な実行ファイル(SHA-256: [ハッシュ値])を分離しました。サンドボックス環境での動的解析により、このファイルは実行時にIPアドレス [IPアドレス] のC2サーバーへの永続的な接続を確立し、特定の拡張子(.docx, .pdf)を持つ文書を外部FTPサーバーへ送信しようとする挙動が確認されました。この挙動は [ファミリー名] 亜種のランサムウェアと一致します。
上記のような架空の抜粋は、事実(ハッシュ値、IPアドレス、観察された挙動)を列挙し、それを既知の脅威のパターンと結びつける構成です。主観を排したこのような記述が、国際的な捜査協力や裁判において信頼性の基盤となります。
国際捜査共助で得られた証拠は、その収集過程が相手国の法令に従って行われたかどうかが極めて重要です。例えば、ある最高裁判決では、国際捜査共助の要請に基づき外国の捜査官が作成した供述調書の証拠能力が争われました。この判例は、外国で収集された証拠を日本の裁判で扱う際の法的枠組みを示しており、捜査官はこうした先例を理解した上で、適正な手続きを経て証拠を確保する必要があります。
海外出張と現地関係者との会議:文化の違いを超えた信頼構築のコミュニケーション
重要な案件では、捜査官が現地に赴き、関係機関と直接会議を開くことがあります。この場では、書面以上の信頼関係を構築する対人コミュニケーション能力が試されます。
会議では、技術的・法的な詳細を議論するフォーマルな英語と、打ち解けた場面でのインフォーマルな会話を使い分ける柔軟性が求められます。相手の文化的背景を考慮した話し方(例えば、直接的すぎる表現を避けるか、逆に率直さを期待されるか)も、協力関係を円滑に進めるための重要な要素です。緊急時の電話対応では、冷静さを保ちながら、状況を正確かつ迅速に伝える即興のスピーキング力がなければ、貴重な時間を失うことになりかねません。
- 正確性: 技術用語や法的用語を誤りなく使用する。
- 明確性: 複雑な過程を段階的に、誰が聞いても理解できるように説明する。
- 状況認識: フォーマルな会議とインフォーマルな雑談のトーンを使い分ける。
- 文化への感受性: 相手のコミュニケーション・スタイルに合わせ、信頼を損なわない表現を選ぶ。
国際捜査の現場では、英語は単なる「外国語」ではなく、法的効力を持った証拠を生み出し、国境を越えた協力関係を紡ぐための必須の専門ツールです。高度な技術知識に加え、このツールを精密に操る言語能力が、現代のサイバー犯罪捜査官には欠かせない資質となっています。
インシデントレスポンダーの現場:緊急時のグローバル連絡と技術報告
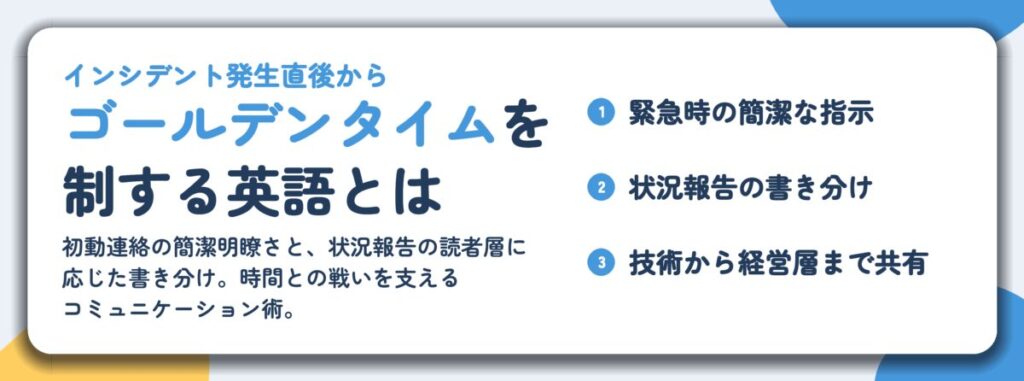
サイバーインシデントは、組織のグローバルな事業展開に沿って、国境を越えて瞬時に影響を及ぼします。インシデントレスポンダーは、発生から数分から数時間の「ゴールデンタイム」と呼ばれる極めて限られた時間内に、国内外の関係者と連携し、被害の拡大を食い止めなければなりません。その成否を分けるのは、技術的精度とビジネス感覚を兼ね備えた、迅速で誤解のない英語コミュニケーション能力です。本節では、インシデント発生直後から分析完了までの一連の流れにおいて、英語がどのように駆使されるかを追っていきます。
インシデント発生直後の対応:海外拠点やベンダーへの状況連絡と指示
異常が検知された瞬間から、時計は進み始めます。初動対応の第一歩は、状況の把握と関係者への連絡です。特に海外に拠点やサーバーを持つ組織では、現地の技術スタッフやサービスプロバイダーとの連絡調整が必須となります。この段階で求められる英語は、簡潔、明確、具体的であることです。
- 件名はシグナルとなる: メールの件名やチャットの見出しには、
[URGENT]や[SEV-1]といった優先度を示すタグと、インシデントの種類(例:Potential Ransomware Infection)を端的に記述します。これにより、受信者は内容を開かずとも緊急性を即座に認識できます。 - 事実を列挙する: 推測や憶測は排除し、観測された事象だけを時系列で伝えます。「◯時◯分に◯◯サーバーから異常なアウトバウンド通信が検知された」「◯◯ユーザーアカウントから不審なログイン試行が記録されている」といった具合です。
- 具体的な指示を出す: 海外チームに対しては、あいまいな依頼ではなく、実行可能なアクションを明確に指示します。「ネットワークセグメントAを隔離せよ」「該当ユーザーアカウントの認証情報を無効化し、ログを保全せよ」など、受信者が迷わず行動に移せる表現が求められます。
初動連絡は「報告」と「指示」を分離して考えると効果的です。まずは観測事実だけを共有し(状況報告)、それに基づいて次の具体的なアクションを依頼します(指示)。これにより、誤解や二重作業を防ぎ、チーム全体での効率的な対応が可能になります。
詳細分析段階:状況報告(SitRep)の作成と読者層への書き分け
初動対応が一段落した後、より詳細な分析と情報共有の段階に入ります。ここで重要な役割を果たすのが「状況報告(Situation Report, SitRep)」です。SitRepは、刻々と変化するインシデントの全体像を、関係者間で共通理解するための生きた文書です。
SitRepは、技術チームから経営層まで、異なる背景を持つ読者すべてが参照するため、内容の書き分けが肝心です。
- 技術スタッフ向け: 影響を受けたシステムのIPアドレス、検出されたマルウェアのハッシュ値、侵害の痕跡(IoC: Indicators of Compromise)など、調査と封じ込めに直接役立つ技術的詳細を記載します。
- 経営層・法務部門向け: 技術的詳細は最小限にし、ビジネスへの影響に焦点を当てます。どの事業部門、どの顧客データが影響を受ける可能性があるか、業務停止による損失見込み、規制への抵触リスクなどを、定量的・定性的に説明します。
- Incident Title & ID: インシデントの識別名と追跡番号。
- Executive Summary: 経営層が短時間で理解できる要約。何が起き、現在の状況はどうか。
- Current Status: 「調査中」「封じ込め済み」「復旧作業中」など。
- Impact Assessment: 技術的影響(台数、システム)とビジネス的影響(部門、顧客、収益)。
- Actions Taken: これまでに取られた対応措置とその結果。
- Next Steps: 今後数時間の予定されているアクション。
- Points of Contact: 技術窓口と経営報告窓口の連絡先。
根本原因分析レポート(RCA Report)の作成とステークホルダーへの説明
インシデントが収束し、復旧が完了した後に行われるのが根本原因分析(Root Cause Analysis)です。その成果をまとめたRCAレポートは、単なる事後報告書ではなく、組織のセキュリティ体制を強化するための最も重要な資産となります。このレポートを作成し、内外のステークホルダーに説明する能力は、インシデントレスポンダーに求められる高度な英語力の集大成と言えます。
特に、外部の専門会社と連携する場合、正確な専門用語を用いて調査範囲や作業内容を定義する能力が試されます。契約書や作業指示書において、「メモリフォレンジック」「ディスクイメージ取得」「ネットワークパケットキャプチャの分析」といった用語を誤りなく使用し、双方の認識齟齬を防がなければなりません。
RCAレポートの目的は「責任の追及」ではなく「再発防止」です。そのため、レポートのトーンは非難めいたものではなく、建設的で客観的であることが求められます。「◯◯の設定不備が原因」と断定するだけでなく、「なぜその設定が見過ごされたのか」というプロセスや管理体制の課題まで掘り下げて記述します。
経営層や取締役会に対する説明では、技術的な根本原因を、ビジネスリスクや投資対効果の文脈に翻訳して伝える能力が重要です。例えば、「パッチ適用管理プロセスの不備」という技術的原因は、「既知の脆弱性に対する対策コストと、今回のインシデントによる直接・間接的損失を比較すると、早期投資の重要性が明らかである」という、経営判断に直結するメッセージへと昇華させます。
このように、インシデントレスポンダーの仕事は、技術的な深い知識と、それを多様な相手に正確に伝える英語コミュニケーション能力が、車の両輪のように機能することで初めて成り立ちます。緊急時における明確な指示から、事後の詳細な分析報告まで、すべての局面で英語は不可欠なツールなのです。
求められる英語スキルの核心:正確性、即時性、専門性の三位一体
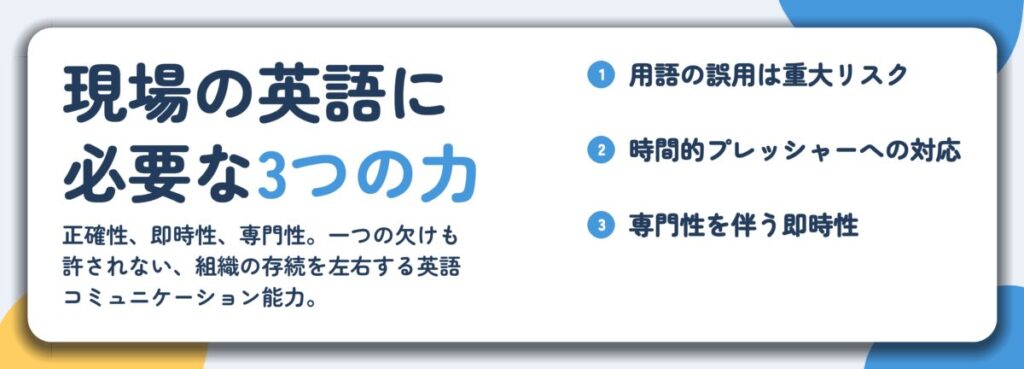
現場のサイバー犯罪捜査官やインシデントレスポンダーが使用する英語は、ビジネス英会話や日常会話とは次元の異なるものです。技術的な正確さ、時間的制約下での即時性、そして高度な専門性が三位一体となって初めて、国際連携とインシデント対応は成功します。ここでは、この職業に特有の、組織の存続を左右する英語コミュニケーション能力の核心を、3つの観点から詳しく解説します。
「正確性」が命を守る:法的・技術的用語の誤用が招く重大なリスク
この分野で最も危険なのは、曖昧さと誤解です。一つの単語のニュアンスの違いが、捜査の方向性を間違えさせたり、インシデントの深刻度を誤認させたりする直接的な原因になります。
例えば、「データが流出した」という事象を表現する際、「leak」と「exfiltration」では意味が大きく異なります。「Leak」は、設定ミスや偶発的な事故による漏洩も含む広い概念です。一方、「exfiltration」は、攻撃者が意図的かつ組織的にデータを外部に送信する行為を指す専門用語です。インシデント報告で「We have a data leak」と言うのと「We are seeing active data exfiltration」と報告するのでは、受け手が取る対応の緊急性と規模が全く変わってきます。
法的な文脈でも同様です。「suspect」(容疑者)と「person of interest」(参考人)、「evidence」(証拠)と「intelligence」(情報)の区別は、国際捜査共助の文書では絶対に混同してはなりません。誤用は信用失墜につながり、最悪の場合、証拠の提出を拒否されるリスクさえあります。
「即時性」への対応:時間的プレッシャー下での聞き取り・発信力を高める訓練法
インシデント発生直後の「ゴールデンタイム」や、緊迫した国際電話会議では、ゆっくり文法を考えている余裕はありません。背景雑音の多い通話で、多様なアクセントの英語を聞き取り、即座に要点をまとめて発信する能力が求められます。
実践的な英語トレーニング法
- 模擬インシデント訓練(Tabletop Exercise)への参加:英語を共通言語として設定した模擬訓練に参加します。架空のシナリオに沿って、役割を演じながら英語で状況報告、意思決定、指示を出す一連の流れを体験することで、実戦で必要なフレーズと対応力を身につけます。
- 海外捜査機関・セキュリティ企業の公開トレーニングビデオを活用したシャドーイング:ある国の連邦捜査局やコンピュータ緊急対応チームなどが公開するトレーニング動画や事例解説は、生きた専門英語の宝庫です。音声を聞き、少し遅れてそっくり真似して発声するシャドーイングを繰り返すことで、専門用語を含む自然なリズムとイントネーションを体得できます。
- タイムプレッシャーをかけた要約練習:英文のインシデント報告書や技術ブログを読み、制限時間内でその内容を英語で口頭要約する練習です。情報の優先順位付けと、簡潔で明確な表現力を鍛えられます。
「専門性」の構築:セキュリティフレームワーク、攻撃手法、法規制に関する英語ボキャブラリー
国際的な現場では、特定のフレームワークや規制に関する共通言語で会話が行われます。これらのキータームを英語で理解し、運用できることは、専門家としての信頼を構築する土台です。
- セキュリティフレームワーク:例えば、ある国立標準技術研究所が公開するサイバーセキュリティフレームワークは、多くの組織でリスク管理の指針として参照されています。そのコアは「特定(Identify)」「防御(Protect)」「検知(Detect)」「対応(Respond)」「復旧(Recover)」の5機能で構成され、IPDRRと略されることもあります。また、ある攻撃手法知識ベースフレームワークは、敵対者の戦術(Tactics)と技法(Techniques)をマトリックス形式で整理したものです。攻撃者の行動を「防御回避(Defense Evasion)」や「横展開(Lateral Movement)」などの戦術単位で分析・議論する際の共通語彙となります。
- 攻撃手法の技術用語:「フィッシング(Phishing)」「ランサムウェア(Ransomware)」「サプライチェーン攻撃(Supply Chain Attack)」といった基本から、「リビングオフザランド(Living off the Land)」「コマンド&コントロールサーバー(C2 Server)」といった高度な用語まで、カタカナ語ではなく原語の英語でその定義と文脈を理解する必要があります。
- 法規制とコンプライアンス:欧州の一般データ保護規則(GDPR)や、各業界のデータ保護規制に関する用語(「データ主体(Data Subject)」「忘れられる権利(Right to Erasure)」「プライバシーバイデザイン(Privacy by Design)」など)は、国際的なインシデント対応において、通知義務や対応範囲を決定する上で不可欠です。
- 現場でよく使われる必須の英語ボキャブラリー分野は?
-
- インシデント対応プロセス:Preparation, Identification, Containment, Eradication, Recovery, Lessons Learned
- 証拠とフォレンジック:Chain of Custody, Forensic Image, Volatile Data, Hash Value, Timeline Analysis
- ネットワークとシステム:Endpoint, Firewall, SIEM, Log, Packet, Payload, Vulnerability, Exploit
- リスク管理:Risk Assessment, Threat Actor, Impact, Likelihood, Mitigation, Residual Risk
- コミュニケーション:Stakeholder, Escalation, Briefing, Debrief, Action Item, ETA (Estimated Time of Arrival)
- 「正確性」を高めるための具体的な学習アドバイスは?
-
専門用語を学ぶ際は、英和辞典だけで終わらず、英語で書かれたオリジナルの定義文を読み、その文脈で理解することが大切です。例えば、フレームワークの用語は、それを策定した機関の公式文書で確認します。また、実際のインシデント報告書(公開されている匿名化されたもの)を精読し、どのような単語や表現が使われているかを観察するのも効果的です。単語帳を作るなら、単語、定義(英語)、そして具体的な使用例文をセットで記録しましょう。
正確性、即時性、専門性。これらは独立したスキルではなく、現場では常に同時に要求されます。例えば、緊急の電話会議(即時性)で、専門的な攻撃手法(専門性)について、誤解のない正確な表現(正確性)で報告する、といった具合です。この三位一体の能力を磨くことが、国境を越えたサイバー空間で信頼されるプロフェッショナルへの第一歩です。

キャリアへの道筋:必要な資格、学習リソース、実践経験の積み方
サイバーセキュリティ分野における英語能力の重要性を理解した後、多くの人が抱く疑問は「では、具体的にどのような道を歩めばその職に就けるのか」という点です。キャリアパスは、公的機関で捜査を担う「サイバー犯罪捜査官」と、企業でインシデント対応を専門とする「インシデントレスポンダー」とでは、大きく異なります。
目指す職種別ロードマップ:学生・社会人からのステップバイステップ
まずは、二つの主要なキャリアについて、具体的なステップを整理しましょう。
公務員である警察官としての採用が原則です。ルートは主に二つあります。一つは、大学や専門学校で情報技術やセキュリティを学びながら、警察本部が実施する「サイバー犯罪捜査官」の公務員採用選考試験を受験する方法です。もう一つは、一般の警察官採用試験に合格し、警察官として勤務を開始した後に、ITスキルを身につけ、希望と適性によりサイバー関連部署へ異動する方法です。
例えば、ある警察本部のサイバー犯罪捜査官採用選考試験では、応用情報技術者や情報処理安全確保支援士といった国家資格の保有と、民間企業での3年以上のコンピュータ関連業務経験が受験資格として求められています。採用後は、警察学校での研修と現場での実習を経て、サイバー関連部門に配属されます。
民間企業のセキュリティ部門や専門のセキュリティ企業が主な活躍の場です。一般的なキャリアパスは、情報系の学部を卒業後、IT企業のシステムエンジニアやネットワークエンジニアとして実務経験を積み、社内のセキュリティ対策室やCSIRT(コンピュータセキュリティインシデントレスポンスチーム)に異動するか、あるいはセキュリティ専門企業に転職するケースが多く見られます。
学卒新卒で直接セキュリティ部門に入るのも不可能ではありませんが、基盤となるネットワークやシステムの知識、そして何より実践的なトラブルシューティング経験が、この職種では何よりも重視されます。
有効な国際資格と、その学習過程で同時に英語力も高める方法
キャリアを確立し、専門性を証明する上で、国際的な資格は強力な武器となります。これらの資格の学習自体が、専門知識と英語のリーディング力を同時に鍛える絶好の機会です。
CISSPやGIACシリーズといった国際資格は、その試験範囲や公式テキストが英語で提供されることがほとんどです。これらを学習する過程で、自然と専門用語の英語表現や、複雑な技術概念を英語で理解する力が養われます。資格取得を単なる「目標」ではなく、体系的な知識の習得と、専門英語のインプットを同時に行う「学習プロセス」と捉えることが重要です。
- 知識体系の構築:資格のカリキュラムは、分野全体を網羅的に学ぶための最適な道しるべとなります。
- 専門語彙の獲得:テキストや問題文を通じて、現場で使われる正確な技術用語を英語で覚えることができます。
- グローバルコミュニティへの参加:資格保有者のコミュニティは国際的なネットワークの場となり、英語での情報交換が活発に行われています。
実践力を磨く場:国際的なCTF大会、オープンソースプロジェクト、業界カンファレンス
座学だけでは得られない「実践力」と、国際的な「コミュニケーション力」を同時に鍛えるには、能動的に外へ出て学ぶことが不可欠です。以下のような場は、理想的な学習環境を提供してくれます。
- 国際CTF(Capture The Flag)大会への参加:世界中のセキュリティ技術者がチームを組んで競う問題解決型の競技です。問題文は英語、チーム内や競技後の議論も英語で行われることが多く、技術力と英語での協業能力を試す絶好の場です。オンラインで参加できる大会も多数あります。
- オープンソースセキュリティツールへの貢献:公開されているセキュリティ関連のオープンソースプロジェクトに参加することは、実践的なコーディングスキルを磨くと同時に、英語での報告や説明、コードレビューを通じたコミュニケーション能力を高めます。
- 海外セキュリティカンファレンスの動画視聴:著名な国際カンファレンスの講演動画は、多くの場合無料で公開されています。最新の攻撃手法や防御技術を学びながら、専門家がどのように英語で技術を説明するかを観察できます。発表資料も優れた英語の技術文書として学習教材になります。
これらの実践の場に身を置くことで、教科書的な知識が「使える知識」へと変換され、同時にグローバルな舞台で必要とされる英語運用能力が自然と身についていきます。キャリア形成は資格の取得で終わるのではなく、このような能動的な学びの循環を継続させることにこそ意味があるのです。
- 英語が苦手でも、サイバーセキュリティのキャリアを目指せますか?
-
目指すことは可能ですが、高いハードルがあります。特に国際的な情報共有や協業が求められる分野では、英語は必須のツールです。しかし、最初から完璧である必要はありません。国際資格の学習や実践活動を通して、専門知識と並行して英語力を伸ばしていくことが現実的なアプローチです。まずはリーディングから始め、徐々にライティングやリスニングにも挑戦していきましょう。
- 社会人からキャリアチェンジする場合、何から始めるべきですか?
-
現在の職種に関わらず、まずは基礎的なIT知識(ネットワーク、OS、プログラミング)を固めることが第一歩です。その後、セキュリティの基礎を学びながら、国際的な資格の一つを目標に据えると学習の道筋が明確になります。並行して、オンラインのCTF大会に参加したり、セキュリティ関連のコミュニティに参加して実践経験を積むことが、転職時の強力なアピールポイントになります。
- サイバー犯罪捜査官とインシデントレスポンダー、どちらが英語をより必要としますか?
-
どちらの職種も高度な英語コミュニケーション能力を求められますが、その性質が異なります。サイバー犯罪捜査官は、国際捜査共助のための公式な連絡や捜査報告書の作成など、正確でフォーマルな英語が求められる場面が多いです。一方、インシデントレスポンダーは、緊急時のグローバルチームとのリアルタイムな連絡や、技術的な調査報告など、即時性と専門性の高い英語が求められます。目指す方向性に合わせて、鍛える英語スキルの重点を変えるとよいでしょう。