社内で締結した英文契約書の管理に、漠然とした不安や手間を感じたことはありませんか。多くの企業で、契約書の締結後の共有と保管が、驚くほど属人的で非効率な状態に陥っていることが、情報漏洩リスクや業務停滞の原因となっています。契約書は単なる文書ファイルではなく、法的な拘束力と守秘義務を伴う重要な資産です。適切な管理がなければ、社内でさえも思わぬトラブルを引き起こす可能性があります。
なぜ契約書の「締結後」管理がリスクと非効率の温床になるのか
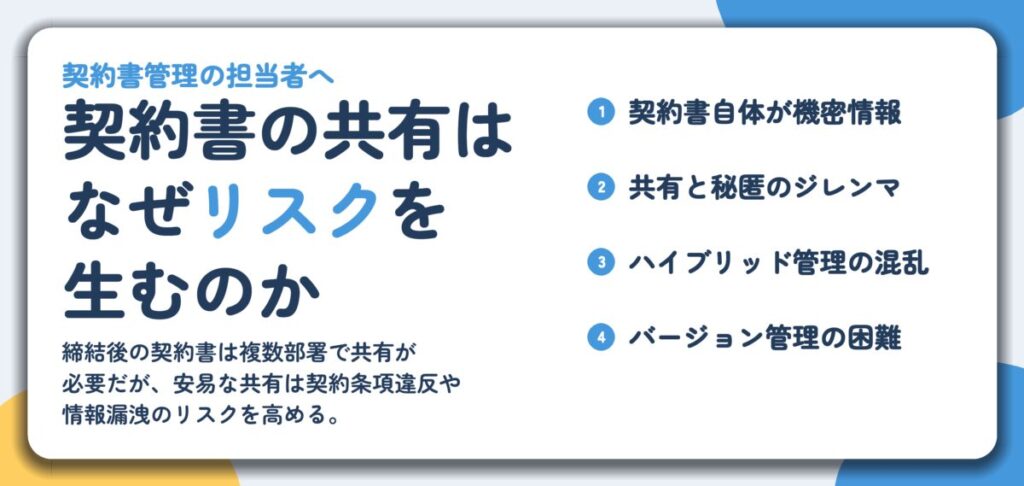
契約が成立し、署名が終わった後はほっと一息つきたくなるものですが、実はここからが管理の本番です。締結後の契約書は、経理部門による請求書照合、総務部門による文書保管、事業部門での履行確認など、複数の部署や担当者の目に触れる必要があります。しかし、この「共有の必要性」と、契約書に記載された「秘匿の義務」が相反するとき、現場では無理な妥協が生まれがちです。
契約書は内容も存在自体も機密情報である
契約書の管理を考える上で最も重要な前提は、契約書そのものが高度な機密情報であるという点です。特に非開示契約書(NDA)では、秘密情報の定義や取扱いに関する厳格な条項が設けられています。ある法律事務所による解説によれば、秘密保持契約は「開示した情報の取扱いを相手方に信頼して預ける契約」であり、契約の存在自体やその内容が守られるべき秘密に含まれるケースも少なくありません。つまり、契約書を安易に社内で共有することは、契約条項に違反し、相手方との信頼関係を損ねるリスクをはらんでいるのです。
契約書の条項には、契約書自体の存在や内容の取り扱いについても義務を課しているものが多くあります。安易なメール添付や紙のコピー配布は、こうした条項に抵触する可能性があります。
「共有の必要性」と「秘匿の義務」の板挟み
一方で、契約書は社内の関係者と共有されなければ意味がありません。請求条件を確認する経理担当、契約アーカイブを管理する総務担当、プロジェクトの進捗を管理する部門責任者など、必要に応じて内容を参照する人は複数存在します。ここで発生するのが、「必要な人には見せなければならないが、外部には絶対に漏らしてはならない」というジレンマです。この板挟み状態の解決策として、多くの現場で行われているのが、メールでのファイル添付、紙のコピーの配布、PCのローカルフォルダへの保存といった、属人的でアドホックな共有方法です。
紙とデジタルのハイブリッド管理が生む課題
さらに状況を複雑にするのが、紙の契約書と電子ファイルが混在する「ハイブリッド管理」です。原本は金庫に保管されているが、確認用にスキャンしたPDFがメールでやりとりされる。あるいは、締結は電子署名で行ったが、その後は紙に印刷してファイリングされる。このような状態では、どのバージョンが最新か、誰がどのファイルを持っているか、追跡が困難になります。
- 情報漏洩リスクの増大:メールの誤送信、USBメモリの紛失、紙のコピーの置き忘れなど、管理が分散するほど漏洩の経路が増えます。
- 検索不可能性による非効率:必要な契約書を探すのに、複数のメールボックスや共有フォルダ、ファイルキャビネットを漁る時間がかかります。
- バージョン管理の混乱:修正協議を経て更新された契約書の最新版が、社内に浸透せず、古い版に基づいた業務が進行する危険があります。
結果として、機密性を守ろうとするあまり業務が停滞したり、逆に業務効率を優先した結果、知らないうちに契約違反の状態に陥ったりするという、最悪の事態が起きかねません。契約書の締結後管理は、単なる「書類の保管」を超えた、セキュリティと生産性を両立させるための重要な経営課題なのです。

まず始めるべきこと:社内の契約書管理ルールを「見える化」する
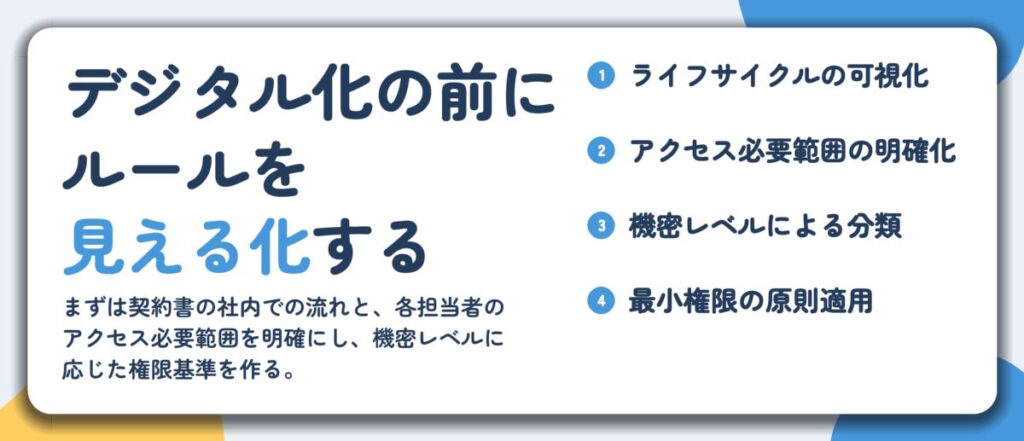
契約書管理のデジタル化を成功させるための第一歩は、ツールやシステムの導入ではありません。まずは「どの契約書を」「誰が」「どのように」扱うべきかという、目に見えないルールを文書化し、全社で共有することです。多くの企業では、契約書の共有や保管は個人の判断や経験に委ねられがちです。この状態で新しいツールを導入しても、混乱と非効率を助長するだけです。ここでは、デジタル化の土台となるルール策定の実践的な手順を、3つのステップに分けて解説します。
ルールの「見える化」こそが、安全で効率的なデジタル管理の基盤です。
最初に、契約書が社内でどのような旅をするのかを可視化します。契約締結から保管、更新、破棄に至るまでの一連の流れを図に書き起こすのです。この作業で重要なのは、単に流れを追うだけでなく、各段階で「誰が」関与する必要があるのかを明確にすることです。
- 契約締結時:営業担当、法務担当、部門責任者
- 原本保管時:総務部門、文書管理担当者
- 請求・支払時:経理部門、担当部門
- 更新・見直し時:担当部門、法務部門
- 契約終了・破棄時:総務部門、情報管理担当者
このマッピングを行うことで、契約書管理が特定の個人に依存している「属人的」な状態を発見できます。例えば、営業担当者が署名済み契約書を個人のPCに保存したまま、他の部署がその内容を把握できないといったリスクを明確にできます。
次に、各部署の担当者が、具体的にどの契約書にアクセスする必要があるのか、その理由を文書化します。「必要だから」という曖昧な理由ではなく、業務上の根拠を明確にすることがポイントです。
- 経理部門:請求書の発行や支払いのため、支払条件と金額を参照する必要がある。
- 営業部門:既存顧客への追加提案やサービス内容の確認のため、サービス範囲と契約期間を参照する必要がある。
- 法務部門:契約条項の解釈や紛争時の対応のため、契約の全文にアクセスする必要がある。
この作業により、「業務上必要な情報」だけにアクセス権限を絞り込む原則(最小権限の原則)を適用するための具体的な基準ができます。例えば、経理担当者には契約書全文ではなく、金額と支払期日が記載された部分だけを参照できる権限を付与するといった、きめ細かい設定が可能になります。
最後に、全ての契約書を一律に「最高機密」扱いにするのではなく、内容に応じて段階的な機密レベルを設定します。これは、過剰なセキュリティが業務の効率を損なうのを防ぐためです。
機密レベルの分類基準は、例えば以下のような観点で設定します。
- 契約の性質(例:非開示契約、提携契約、一般取引契約)
- 記載されている情報の機密性(例:技術情報、営業秘密、一般的な業務条件)
- 取引先との関係性(例:戦略的パートナー、一般的な取引先)
これらをもとに、3〜4段階の機密レベルを定義します。具体的な分類例は、以下の表を参考にしてください。
| 機密レベル | 対象契約書の例 | 想定されるアクセス権限 |
|---|---|---|
| レベルA (最高機密) | 技術ライセンス契約、M&A関連の非開示契約 | 契約担当者、法務部門、経営陣のみ |
| レベルB (高機密) | 業務提携契約、重要な販売代理店契約 | 関連部門の責任者、法務部門、経理部門(一部) |
| レベルC (社内限定) | 一般的なサービス提供契約、保守契約 | 関連部門の担当者全員、経理部門 |
| レベルD (一般) | 定型の基本契約書、公開されている規約類 | 全社員(必要に応じて) |
これらの3ステップで作成した文書は、「契約書管理規程」や「文書管理規程」の一部として位置づけられます。契約書の作成から保管、更新、破棄までのフローを統一し、管理責任者や担当部署を明確にすることは、適切な管理の第一歩です。この「ルール策定」という一見地味な作業こそが、後に続くデジタルツールの導入をスムーズにし、真に安全で効率的な契約書管理を実現するための、揺るぎない土台となるのです。
安全な共有の実践:メールとクラウドストレージを使い分ける技術
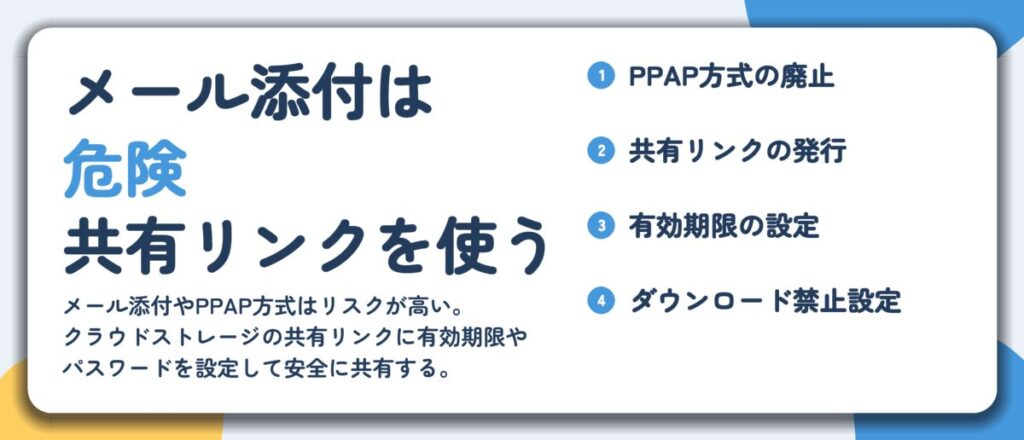
契約書を社内で共有する際、メールに添付して送るだけでは、思わぬ情報漏洩リスクが潜んでいます。セキュリティと効率性のバランスを考え、メールとクラウドストレージを場面に応じて適切に使い分けることが、安全な契約書管理の第一歩です。このセクションでは、具体的に避けるべき方法と、その代わりに取るべき安全な手段について解説します。
絶対に避けるべき共有方法とその理由
まず、多くの企業で無意識に行われがちな、高リスクな共有方法を確認しましょう。これらは一見セキュアに見えますが、実際には大きな脆弱性を抱えています。
これは最も危険な方法の一つです。件名から重要なファイルであることが一目瞭然で、フィッシングメールの標的になりやすくなります。メールサーバーや経路上で盗聴された場合、そのまま内容が筒抜けになるリスクもあります。
かつては標準的な方法でしたが、政府のデジタル改革の一環として、官公庁での廃止方針が示されました(NTT東日本のコラム「パスワード付きzipファイルは情報セキュリティ対策にならない?今すぐ利用をやめるべき理由と代替手段」参照)。なぜなら、ファイルとパスワードは同じメール経路を通るため、経路が侵害されると両方が同時に盗まれる可能性が高いからです。さらに、パスワードがかかっていると受信側でウイルスチェックができない場合があり、マルウェア感染のリスクも見逃せません。
パスワード付きZIPファイルを別の手段(例えば電話)でパスワードを伝える方法も考えられますが、これは手間がかかり非効率です。また、受取側が事前にパスワードを決めておく方法も、忘れた際の復旧手順が煩雑になるため、根本的な解決策とは言えません。
メールで送付する場合のセキュアな代替案3選
どうしてもメールを使って契約書を送る必要がある場合、以下のより安全な方法を検討してください。
- ファイル共有リンクの発行
メールにファイルを添付するのではなく、クラウドストレージ上にファイルをアップロードし、そのファイルへの「共有リンク」をメールで送ります。この際、リンクには必ず以下の機能を組み合わせて設定しましょう。- 有効期限の設定:リンクが自動的に無効になる日時を設定します。
- ダウンロード禁止の設定:相手が閲覧のみ可能で、ファイルをローカルに保存できないようにします。
- パスワード保護の設定:リンクを開く際に別途パスワードの入力を求めます。
- ビジネスチャットツールの活用
社内で導入済みのビジネスチャットツールがある場合、そのファイル送信機能を利用します。多くのチャットツールは、ファイルをクラウド上に一時保存し、暗号化された通信路を通じて共有します。メールよりも迅速で、最低限のセキュリティが担保されているケースが多いです。 - メール本文に直接記載しない
契約書の全文をメール本文に貼り付けるのは避けます。テキスト形式のメールは簡単に転送・複製でき、管理が難しくなります。重要な条項を確認するための簡易な引用にとどめ、完全な文書は上述の共有リンクを通じて提供します。
クラウドストレージを安全に活用するための5つの設定ポイント
契約書管理の基盤としてクラウドストレージを利用する際は、適切な設定が不可欠です。単にファイルを上げるだけでは不十分です。
契約書ごと、またはプロジェクトごとにフォルダを作成し、そのフォルダ単位でアクセス権限を細かく設定します。例えば、「閲覧のみ可能なグループ」「編集も可能なグループ」を明確に分けます。これにより、必要以上の情報へのアクセスを防ぎます。
- デフォルトで「組織内のみ」や「特定のメールアドレスのみ」に設定します。
- 外部と共有する必要がある場合のみ、「パスワード保護」「有効期限」「ダウンロード禁止」を必ず組み合わせます。
共有リンクは「設置したら終わり」ではありません。四半期ごとやプロジェクト終了時など、定期的に誰がどのファイルやフォルダにアクセスできるかをレビューし、不要な権限は速やかに削除します。
人事部門との連携を強化し、退職手続きの一環として、クラウドストレージからのアクセス権限削除を確実に実行するプロセスを作ります。属人化を防ぐため、管理者権限を持つアカウントは複数人で管理することが望ましいです。
多くのサービスでは、いつ、誰が、どのファイルにアクセスしたか(閲覧、編集、ダウンロード)のログを確認できます。不審なアクセスを早期に発見するために、このログの見方と定期的なチェック方法を管理者が理解しておくことが重要です。
これらの実践は、契約書という重要な資産を、単に「送る・保管する」から「管理する」ステップへと引き上げます。ツールの機能を最大限に活用し、人的な確認プロセスと組み合わせることで、セキュリティを強化しながら業務の効率化も実現できます。

デジタル契約書管理の核心:検索性と改ざん防止をどう実現するか
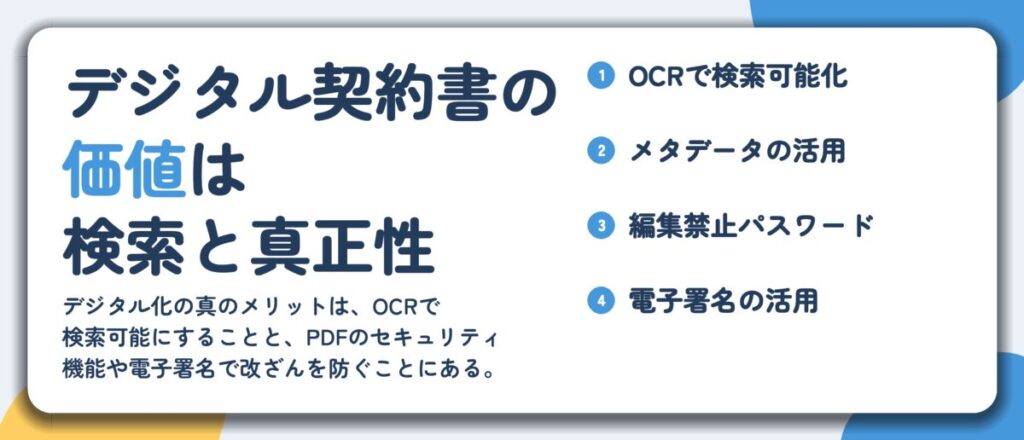
デジタル化した契約書は、単に紙の代わりに保管されているだけでは意味がありません。その価値は、必要な時に瞬時に見つけ出せる「検索性」と、内容が確かに変更されていないことを保証する「真正性・改ざん防止性」の2つによって決まります。このセクションでは、専門的なツールに頼らずとも実践できる、検索可能なアーカイブの作り方と、改ざん防止のための具体的な技術について解説します。
検索可能な契約書アーカイブの作り方:メタデータの重要性
スキャンした契約書の画像ファイルを、ただフォルダに放り込むだけでは、後から探し出すのは困難です。ファイル名だけに頼る管理には限界があります。
ここで重要なのが「メタデータ」の活用です。メタデータとは、ファイルそのものに付随する「データに関するデータ」で、契約書であれば以下のような情報を指します。
- 取引先名
- 契約日
- 契約の種類(秘密保持契約、業務委託契約、ライセンス契約など)
- 関係する部門
- 金額や重要なキーワード
契約書をスキャンする際は、画像として保存するだけでなく、OCR(光学文字認識)機能を使ってテキストデータを抽出し、検索可能なPDFに変換することが第一歩です。
多くのスキャナーやPDF編集ツールにはOCR機能が標準で搭載されています。この処理を施すことで、ファイル内の文字列が検索対象となり、「特定の取引先名が記載されたすべての契約書」を一括で探し出すことが可能になります。
紙の契約書をスキャンして電子保存する場合、一定の要件を満たす必要があります。例えば、日付、取引先、金額といった主要項目で検索できる状態を整えることが求められます。これは単に便利だからではなく、電子帳簿保存法という法令で定められた要件の一つです。検索要件は、索引簿を作成する、規則的なファイル名を付けるなどの方法で満たすことができます。
PDFのセキュリティ機能を活用した基本的な改ざん防止策
契約書の内容が、意図せず、あるいは悪意を持って変更されるリスクを防ぐ最初の防衛線は、PDFファイルが持つ基本的なセキュリティ機能です。
- 編集禁止・パスワード設定:PDFファイルにパスワードを設定し、編集やコピー、印刷といった操作を制限することができます。これにより、受領者が内容を簡単に書き換えることを防ぎます。
- 強力な暗号化:パスワード保護に加え、ファイル自体を暗号化する方法もあります。一般的なツールでは、業界標準の強力な暗号方式をサポートしており、不正なアクセスからファイルを守ります。
電子署名と監査ログ:高度な真正性保証と追跡可能性
法的な証拠能力や改ざんの検知を確実にするためには、電子署名と監査ログの仕組みが不可欠です。
電子署名をPDFに付与することで、2つの重要なことを証明できます。第一に「このファイルの作成者(署名者)が確かにあなたであること」。第二に、「この署名がなされてから、ファイル内容に一切の変更が加えられていないこと」です。署名後にファイルをロックすることで、その後の不正使用を防ぎます。
電子署名に加え、信頼できる第三者機関が発行する「タイムスタンプ」を付与する方法があります。これは、そのファイルが特定の日時以前に確かに存在していたことをデジタルで証明するもので、署名の有効期限に関わらず、その時点での真正性を永続的に保証します。
契約書管理システムやセキュリティが強化されたクラウドストレージでは、「監査ログ」の取得が可能です。これは「誰が」「いつ」「どのファイルに」「どんな操作(閲覧、ダウンロード、編集など)を」行ったかを記録する履歴です。万が一の情報漏洩や不正アクセスが発生した際、その原因と経路を特定するための不可欠な証跡となります。このログは、一般的に法令で定められた保存期間に沿って適切に保管する必要があります。
検索性と改ざん防止は、デジタル契約管理の両輪です。メタデータの整備とOCR処理で「探せる」状態を作り、電子署名と監査ログで「信頼できる」状態を保つ。この2段構えの実践が、デジタル化の真のメリットを引き出し、リスクを最小化する確かな方法です。

よくある課題と解決策Q&A:実務担当者の疑問に答える
契約書のデジタル管理を考え始めると、具体的な場面でどのように進めれば良いのか、多くの疑問が浮かびます。このセクションでは、実務担当者が直面しがちな5つの課題を取り上げ、コストやリソースを考慮した現実的な解決策をQ&A形式で解説します。
- 締結前の草案や交渉経過のメールはどう管理すべき?
-
草案や交渉メールは、最終契約書の背景と意図を理解する上で重要な記録です。これらを適切に管理するための基本原則は「関連付け」と「バージョン管理」です。
まず、最終契約書が保存されている場所(例えば、特定のクラウドストレージのフォルダ)に、「交渉記録」や「草案」といったサブフォルダを作成します。そこに、メールの内容をPDFなどで保存するか、またはメール自体をエクスポートしたファイルを格納します。キーポイントは、ファイル名に日付とバージョン番号(例:契約書案_v1.2)を入れることです。これにより、どの時点でどのような修正が行われたのかが一目で分かります。
メール本文では、契約書送付の目的や確認事項を明確に記載することが推奨されています。例えば、修正依頼時には「以下の点を修正しております」と具体的に列挙し、最終確認時には返送期限を明記します。このようなメールのやり取り自体も、契約成立の過程を示す証拠として価値があります。
- 関連する技術仕様書や見積書など、契約書と一緒に管理したい別文書は?
-
契約の履行内容を具体的に定める別紙や、契約金額の根拠となる見積書などは、契約書本体と不可分の関係にあります。これらをばらばらに管理すると、後から参照する際に探す手間がかかり、重要な文書を見落とすリスクも生じます。
効果的な方法は、契約書ファイルを中心とした「契約バインダー」をデジタル上で構築することです。具体的には、一つのフォルダ内に以下のファイルをまとめて格納します。
- 最終契約書(メイン文書)
- 別紙(技術仕様書、作業範囲書など)
- 契約の根拠となった見積書や提案書
- 重要な交渉経過を記録したメールの抜粋やまとめ
フォルダ名には「取引先名_契約名_締結年月」などを付け、検索性を高めましょう。こうすることで、一つの契約に関するすべての文書を、まとめてかつ整理された状態で保管できます。
- 「閲覧のみ可」にしたのに、スクリーンショットを撮られたら防げないのでは?
-
クラウドストレージの「閲覧のみ」設定や、PDFの画面コピー防止機能は、あくまで「意図しない情報漏洩」や「軽微な不正」を防ぐためのものです。悪意のある相手がスクリーンショットを撮ることを完全に防ぐのは、技術的に非常に困難です。
したがって、この課題に対する考え方は、「技術的な防止」よりも「契約上の抑止」に重心を置くことが現実的です。具体的には、契約書に「情報の取り扱い」に関する条項を設け、契約内容のスクリーンショットを含む無断での複製・保存・転送を明確に禁止します。違反した場合のペナルティ(損害賠償や契約解除など)を定めておくことで、相手方に心理的抑止力を働かせることができます。
究極的には、信頼できる取引先を選び、契約の精神を双方が尊重する関係性を築くことが、最も強力なセキュリティ対策と言えるでしょう。
- 中小企業で専用の契約管理システムを導入する予算がない場合の現実解は?
-
高額な専用システムがなくても、既存のツールを組み合わせることで、基本的な契約管理機能を実現できます。コストを抑えつつ効率化を図る「ハイブリッド管理」が現実解です。
低コストで始める管理のポイント- 一元化された保管場所の確保:社内で一つ、契約書を格納するクラウドストレージのフォルダ(またはNAS)を決め、全員がそこに保存するルールを徹底します。
- 検索可能なファイル名のルール化:「取引先名_契約種類_締結年月日.pdf」のように、誰が見ても分かる命名規則を設けます。
- 管理台帳(インデックス)の作成:スプレッドシートを使って、契約書名、取引先、締結日、更新予定日、保管場所のリンクなどを一覧管理します。これが簡易的な「検索システム」の役割を果たします。
- アクセス権限の階層化:クラウドストレージのフォルダ権限を活用し、機密性の高い契約は閲覧者を限定します。
この方法の利点は、特別なトレーニングが不要で、既存のスキルで運用できる点です。契約数が増え、スプレッドシートでの管理が限界を感じるようになった段階で、初めて専用ツールの導入を検討すれば良いでしょう。
- 取引先から安全管理について質問が来た場合、どう回答すれば信頼を得られる?
-
これは自社の情報管理能力をアピールするチャンスです。具体的で実行可能な対策を説明できれば、信頼を大きく高めることができます。回答のポイントは「方針」「技術」「運用」の3点を明確に伝えることです。
- 方針の明確化:「当社では、お預かりする機密情報については『必要最小限のアクセス』『パスワードによる保護』『改ざん防止』を三原則として管理しています」と、基本的な姿勢を伝えます。
- 技術的対策の具体例:「契約書の送付時にはパスワード付きPDFを採用しており、パスワードは別経路でお伝えしています」や、「保管にはアクセス権限を設定できるクラウドストレージを利用し、関係者以外は閲覧できないようにしています」といった具体的な手法を示します。
- 運用ルールの存在:「契約書の取り扱いに関する内部規程を設け、従業員に周知徹底しています」と、管理体制が形骸化していないことを説明します。
大切なのは、完璧なシステムを誇示することではなく、情報保護に対して真摯に取り組み、継続的に改善している姿勢を伝えることです。取引先も、完璧ではなくても誠実で改善意欲のあるパートナーを求めている場合が多いのです。